Vernetzte Produkte DACH 2027
Sicherheit ist günstig. Warten kostet Märkte.
 Von
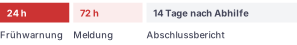
- Frist24 Stundenbis zur Frühwarnung bei aktiv ausgenutzten Schwachstellen
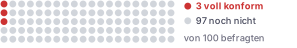
- Bereitschaft3 %der befragten Hersteller halten sich für voll CRA-konform
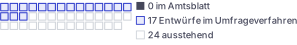
- Normen0 von 41beauftragten CRA-Normen stehen im Amtsblatt
- Kosten< 0,50 €Sicherheitsaufschlag je Gerät und Monat bei 10.000 Geräten
Warum ich diesen Bericht geschrieben habe
Seit 2021 baue ich mit RUBINLAKE vernetzte Produkte für Hersteller, die ihre Maschinen und Geräte weltweit verkaufen, vom Funkmodul bis ins ERP. In fast jedem dieser Projekte kommt dieselbe Frage, meist zu spät, wenn die Hardware schon feststeht: Was kostet Sicherheit, und wer bezahlt sie? Eine belastbare Zahl hatte bislang niemand.
Seit September 2026 beantwortet das Gesetz die erste Hälfte. Der Cyber Resilience Act entscheidet, ob Sicherheit ins Produkt gehört. Dieser Bericht beantwortet die zweite Hälfte mit den Zahlen, die unsere Kunden bei jeder Architekturentscheidung brauchen: was ein sicheres Gerät im Monat kostet, welche Entscheidungen diese Zahl bewegen und welche nicht.
Die kurze Fassung steht auf dem Titel. Sicherheit ist günstig. Warten kostet Märkte. Die lange Fassung folgt, mit jeder Quelle.
 Maxim BabarinowGründer und CEO, RUBINLAKE
Zusammenfassung
Im Maschinen- und Gerätebau ist heute nicht mehr nur die Fertigung vernetzt, sondern auch das Produkt, das sie verlässt. Fast alle befragten deutschen Hersteller von Produkten mit digitalen Elementen (94 %) bieten bereits Geräte an, die sich nach der Auslieferung aktualisieren lassen. Jedes dieser Geräte verlängert die Verantwortung des Herstellers über das Werkstor hinaus und ist ein möglicher Angriffspunkt. Die Europäische Kommission beziffert die Schäden, die ihr Cyber Resilience Act (CRA) Unternehmen in der EU ersparen könnte, auf 180-290 Mrd. € im Jahr.
Europa antwortet mit fünf Rechtsakten: dem CRA, dem Data Act, der Maschinenverordnung, den Cybersicherheitsregeln der Funkanlagenrichtlinie und der Batterieverordnung. Zwischen August 2025 und Dezember 2027 machen sie Sicherheit, Updates und Datenzugang zur Bedingung für den Marktzugang. Die erste Pflicht gilt bereits. Seit dem 11. September 2026 müssen Hersteller aktiv ausgenutzte Schwachstellen binnen 24 Stunden über die zentrale Meldeplattform der ENISA melden.
Die Hardware der Produkte, die 2027 auf den Markt kommen, muss jetzt feststehen. Doch für den CRA und die Maschinenverordnung steht noch keine harmonisierte Norm im Amtsblatt, und für den CRA ist noch keine notifizierte Stelle benannt. Belastbare Kostenzahlen sind selten, und nur wenige der befragten Hersteller sind vorbereitet. Damit entscheidet nicht mehr der Hersteller, ob Sicherheit ins Produkt gehört, sondern das Gesetz.
bis zur Frühwarnung bei aktiv ausgenutzten Schwachstellen
der befragten Hersteller halten sich für voll CRA-konform
beauftragten CRA-Normen stehen im Amtsblatt
Sicherheitsaufschlag je Gerät und Monat bei 10.000 Geräten
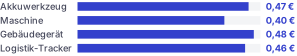
Dieser Bericht untersucht die Frage, mit welchem Design ein Hersteller die Sicherheit eines vernetzten Produkts über dessen Lebensdauer am günstigsten gewährleistet. Er beantwortet sie für Hersteller mit 100 bis 4.999 Beschäftigten in Deutschland, Österreich und der Schweiz, und zwar an vier typischen Geräten: einem Akkuwerkzeug, einer Maschine mit Gateway, einem steuerbaren Gebäudegerät wie der Wärmepumpe und einem Logistik-Tracker. Unser Kostenmodell bewertet für diese Geräte die Basiskosten für Funk und Cloud und den Sicherheitsaufschlag zu Listenpreisen, im Basisfall für 10.000 Geräte je Produkt über fünf Jahre. Der Sicherheitsaufschlag ist je Gerät gering und bei jedem Produkt etwa gleich hoch. Die Rechnung bestimmen Stückzahl, Funktechnik und Backend, und diese Entscheidungen fallen, bevor die Normen vorliegen.
Zentrale Ergebnisse
- Die Pflichten erfassen den Bestand, nicht nur neue Produkte.86 Mio.M2M-SIM-Profile in deutschen Netzen, +17 % in einem Jahr
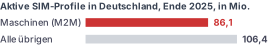
Die Meldepflicht des CRA gilt seit dem 11. September 2026 auch für Geräte im Einsatz.
- Der Mittelstand ist breit betroffen, und die Vorbereitung hinkt weit hinterher.1.750-3.440Hersteller in DACH, geschätzt
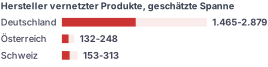
Erst die Hälfte der befragten deutschen Hersteller hat mit der Umsetzung des CRA begonnen.
- Ein eigenständig verkauftes Gateway hat noch keinen Weg zur Konformität.0bislang notifizierte Stellen unter dem CRA
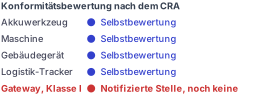
Ein Gateway der Klasse I braucht eine notifizierte Stelle, solange keine harmonisierte Norm vorliegt.
- Nicht die Regulierung macht ein vernetztes Produkt teuer.0,50-3,10 €Basiskosten und Sicherheitsaufschlag je Gerät und Monat
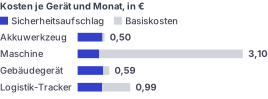
Funktechnik und Backend bestimmen die Summe, nicht die Sicherheit.
- Die Stückzahl wiegt schwerer als jedes Bauteil.2,30 €Sicherheitsaufschlag je Gerät und Monat bei 1.000 Geräten
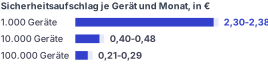
Fixkosten verteilen sich auf alle Geräte. Das Secure Element ist der kleinste Posten.
- Tracker brauchen ein neues Batteriekonzept und Mobilfunk ohne 2G.2028endet 2G in den deutschen Mobilfunknetzen
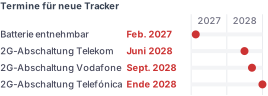
Der Nutzer muss die meisten Gerätebatterien ab dem 18. Februar 2027 selbst entnehmen können.
Wer Architektur und Backend jetzt festlegt, verteilt die Kosten der Sicherheit auf seine ganze Flotte. Wer auf die Normen wartet, entwirft unter Termindruck und mit weniger Spielraum. Die Kapitel 1 bis 7 belegen die Ergebnisse, und Kapitel 8 leitet daraus Empfehlungen für die unterschiedlichen Rollen im Unternehmen ab.
Frei lesen, teilen und zitieren. Bei Verwendung ist die Zitation Pflicht.
Inhalt
- 1Fristen und Geltungsbereich10 Min. Lesezeit
- 2Geräteanforderungen14 Min. Lesezeit
- 3Kosten je Gerät6 Min. Lesezeit
- 4Technologie und Architektur21 Min. Lesezeit
- 5Schwerpunkt Logistik-Tracking11 Min. Lesezeit
- 6Schwerpunkt Österreich und Schweiz13 Min. Lesezeit
- 7Anbieterlandschaft6 Min. Lesezeit
- 8Handlungsempfehlungen10 Min. Lesezeit
Anhang
Die wichtigsten Fragen
- Seit wann gilt die Meldepflicht des CRA?
Seit dem 11. September 2026, auch für Produkte, die vor 2027 in Verkehr gebracht wurden. Für eine aktiv ausgenutzte Schwachstelle oder einen schwerwiegenden Vorfall sind binnen 24 Stunden eine Frühwarnung und binnen 72 Stunden eine Meldung fällig, beide über die einheitliche Meldeplattform der ENISA.
1 Fristen und Geltungsbereich- Was kostet die Sicherheit nach dem CRA je Gerät und Monat?
Im Basisfall mit 10.000 Einheiten über fünf Jahre entfallen bei jedem Archetyp 0,40-0,48 € je Gerät und Monat auf die Sicherheit; Funk, Cloud und Sicherheit zusammen kosten 0,50-3,10 €. Bei 1.000 Einheiten steigt der Sicherheitsaufschlag auf rund 2,30 €.
3 Kosten je Gerät- Wie viele Hersteller in DACH betrifft der CRA?
Von den 4.410 Herstellern mit 100 bis 4.999 Beschäftigten in DACH stellen nach unserer Schätzung 1.750 bis 3.440 vernetzte Produkte her, mehr als vier Fünftel davon in Deutschland. Lediglich 3 % der befragten deutschen Industrieunternehmen halten sich für vollständig konform.
1 Fristen und Geltungsbereich- Gibt es schon harmonisierte Normen für den CRA?
Nein. Der Normungsauftrag zum CRA verlangt 41 Normen, im Amtsblatt ist noch keine veröffentlicht. Von den fünf Rechtsakten hat nur die RED harmonisierte Normen im Amtsblatt: EN 18031-1, -2 und -3, am 30. Januar 2025 mit Einschränkungen veröffentlicht.
1 Fristen und Geltungsbereich- Wann wird 2G in Deutschland abgeschaltet, und was heißt das für Tracker?
Die Telekom will 2G am 30. Juni 2028 abschalten, Vodafone im September 2028 und Telefónica Ende 2028, Mobilfunk-Tracker sind aber für bis zu acht Jahre Betrieb ausgelegt. Tauschbare Zellen und LTE-M oder NB-IoT ohne 2G erfüllen sowohl die Batterie- als auch die 2G-Vorgabe.
5 Schwerpunkt Logistik-Tracking- Was ändert sich am 18. Februar 2027 für Batterien?
Alle Batterien brauchen einen QR-Code, und Produkte mit Gerätebatterien müssen so gebaut sein, dass Endnutzer die Batterie entnehmen und ersetzen können. LV-Batterien, Industriebatterien über 2 kWh und Traktionsbatterien für Elektrofahrzeuge brauchen zusätzlich einen Batteriepass.
1 Fristen und Geltungsbereich- Welche Fristen bringen RED, Data Act und Maschinenverordnung?
Die delegierte Verordnung zur RED gilt seit dem 1. August 2025, der Data Act seit dem 12. September 2025, der Datenzugang ab Werk für Produkte, die nach dem 12. September 2026 in Verkehr gebracht werden. Die Maschinenverordnung gilt ab dem 20. Januar 2027, der vollständige CRA ab dem 11. Dezember 2027.
1 Fristen und Geltungsbereich- Womit sollte ein Hersteller anfangen?
Bis Ende März 2027 sollte er eine aktiv ausgenutzte Schwachstelle binnen 24 Stunden melden können und die CRA-Klasse jedes Produkts kennen. Bis zur Jahresmitte folgt die Architektur, bis zum Herbst ein Pilot an einer Produktlinie und vor dem Stichtag die Konformitätsbewertung.
8 Handlungsempfehlungen
Zitation erforderlich
Dieser Report darf frei gelesen, geteilt und zitiert werden. Wer Zahlen, Ergebnisse oder Text daraus verwendet, zitiert ihn so:
Babarinow, M. (2026). Vernetzte Produkte DACH 2027 (Version 1.2). RUBINLAKE GmbH. https://rubinlake.com/de/reports/connected-products