Kapitel 1 von 8
1Fristen und Geltungsbereich
Vernetzte Werkzeuge, Maschinen, Gebäudegeräte und Tracker, die heute entwickelt werden, kommen auf einen Binnenmarkt, dessen Regeln sich bis Dezember 2027 grundlegend ändern. Fünf EU-Rechtsakte erfassen bis dahin jedes dieser Produkte, und die Meldepflicht für Schwachstellen gilt schon seit September 2026, auch für bereits ausgelieferte Geräte. Harmonisierte Normen fehlen noch. Nach unserer Schätzung sind in DACH 1.750 bis 3.440 Hersteller betroffen, und von den befragten Unternehmen sind nur wenige vorbereitet. Das Kapitel nennt die Termine und den Geltungsbereich jedes Rechtsakts und zeigt, wie weit Normung und Hersteller sind.
1.1 Vernetzte Geräte in DACH
Ende 2025 waren in den deutschen Mobilfunknetzen 86,1 Mio. Machine-to-Machine-SIM-Profile (M2M) aktiv, 17 % mehr als ein Jahr zuvor.78 Das entspricht rund vier Fünfteln der 106,4 Mio. übrigen aktiven SIM-Profile.78 Österreich kam Ende 2025 auf 27,5 Mio. M2M-SIM-Karten, doppelt so viele wie die 13,8 Mio. übrigen genutzten SIM-Karten und mehr als dreimal so viele wie Ende 2021 (8,4 Mio.). Ein Teil davon steckt in Geräten im Ausland.337, 338 In der Schweiz stieg die Zahl der M2M-Abonnemente 2024 um 14,3 % auf 5,2 Mio., die der Mobilfunkabonnemente insgesamt nur um 2,5 %.48
Diese Zahlen erfassen nur Geräte im Mobilfunknetz. Werkzeuge und Gebäudegeräte, die über BLE oder WLAN kommunizieren, kommen hinzu. Weltweit zählt Ericsson Ende 2025 22,3 Mrd. Verbindungen im Internet der Dinge (IoT), davon 4,5 Mrd. oder rund ein Fünftel über Mobilfunk.134 Ericsson erwartet bis 2031 mehr als eine Verdopplung auf 47,1 Mrd.134
1.2 Von der Meldepflicht zur vollen Geltung
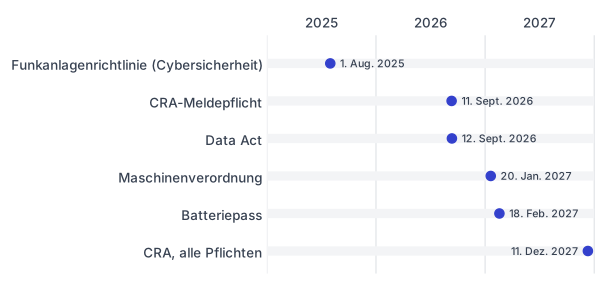
Die Meldepflicht des Cyber Resilience Act (CRA) für Schwachstellen gilt seit dem 11. September 2026, die Maschinenverordnung ab dem 20. Januar 2027 und der vollständige CRA ab dem 11. Dezember 2027.167, 168, 171 Fünf Rechtsakte geben den Takt vor: der CRA,171 der Data Act,170 die Maschinenverordnung,168 die delegierte Verordnung zur Cybersicherheit unter der Funkanlagenrichtlinie (RED)141 und die Batterieverordnung mit dem Batteriepass.169 Alle fünf sind Verordnungen. Sie gelten in Deutschland und Österreich unmittelbar, ohne nationale Umsetzung, und für Produkte aus der Schweiz, sobald diese in der EU in Verkehr gebracht werden. Drei der sechs Fristen sind bereits erreicht, und der volle CRA kommt als letzter (Abbildung 1). Ein Produkt muss alle fünf Rechtsakte zugleich erfüllen, wenn seine Entwicklung jetzt beginnt und es 2028 ausgeliefert wird.
Eine Berichtigung hat den Geltungsbeginn der Maschinenverordnung vom ursprünglich vorgesehenen 14. Januar verschoben.167 Die delegierte RED-Verordnung gilt nach einer Änderung seit dem 1. August 2025, ein Jahr später als ursprünglich beschlossen.145 Fünf der acht Stichtage sind verstrichen, der volle CRA kommt zuletzt (Tabelle 1).
| Datum | Rechtsakt | Geltende Pflichten | Betroffene Produkte |
|---|---|---|---|
| 1. Aug. 2025 | Delegierte VO (EU) 2022/30 zur RED | Grundlegende Anforderungen an Netzschutz, Datenschutz und Betrugsschutz | Funkanlagen, die ab diesem Tag in Verkehr gebracht werden |
| 12. Sept. 2025 | Data Act | Allgemeine Geltung: vorvertragliche Information, Zugangsrechte von Nutzern und Dritten, Vertragsregeln | Vernetzte Produkte und verbundene Dienste in der EU |
| 11. Juni 2026 | CRA | Regeln für die Notifizierung von Konformitätsbewertungsstellen | Notifizierte Stellen und Behörden |
| 11. Sept. 2026 | CRA | Meldung aktiv ausgenutzter Schwachstellen und schwerwiegender Vorfälle | Alle Produkte mit digitalen Elementen am Markt, auch solche, die vor 2027 in Verkehr gebracht wurden |
| 12. Sept. 2026 | Data Act | Datenzugang ab Werk | Vernetzte Produkte, die nach diesem Tag in Verkehr gebracht werden |
| 20. Jan. 2027 | Maschinenverordnung | Volle Geltung; Maschinenrichtlinie 2006/42/EG aufgehoben | Maschinen und dazugehörige Produkte, die ab diesem Tag in Verkehr gebracht werden |
| 18. Feb. 2027 | Batterieverordnung | Batteriepass, QR-Code auf allen Batterien, Entnehmbarkeit von Gerätebatterien durch Endnutzer | Batterien und Produkte mit Batterien, die ab diesem Tag in Verkehr gebracht werden |
| 11. Dez. 2027 | CRA | Grundlegende Anforderungen, Konformitätsbewertung, CE-Kennzeichnung | Produkte mit digitalen Elementen, die ab diesem Tag in Verkehr gebracht werden |
11. September 2026, CRA-Meldepflichten. Artikel 14 gilt 15 Monate vor dem Rest der Verordnung.171 Für eine aktiv ausgenutzte Schwachstelle oder einen schwerwiegenden Vorfall sind binnen 24 Stunden eine Frühwarnung und binnen 72 Stunden eine Meldung fällig.171 Beide laufen über die einheitliche Meldeplattform der ENISA, die seit dem 11. September 2026 in Betrieb ist.133, 156 Der Abschlussbericht ist spätestens 14 Tage nach Verfügbarkeit einer Korrektur oder Abhilfemaßnahme fällig, bei einem schwerwiegenden Vorfall einen Monat nach der Meldung.171 Die Meldung geht an das als Koordinator benannte CSIRT des Mitgliedstaats der Hauptniederlassung, und die ENISA erhält sie zugleich.171 Betroffene Nutzer sind zu informieren, gegebenenfalls in einem strukturierten, maschinenlesbaren Format.171 Verwalter von Open-Source-Software melden erst ab dem 11. Dezember 2027.156
Die Meldepflicht erfasst auch Produkte, die vor dem 11. Dezember 2027 in Verkehr gebracht wurden.171 Für ein 2023 verkauftes Werkzeug, das noch im Einsatz ist, gilt sie schon heute.
12. September 2025 und 12. September 2026, Data Act. Der Datenzugang ab Werk gilt nur für Produkte, die nach dem 12. September 2026 in Verkehr gebracht werden.170 Die Rechte des Nutzers, Daten zu erhalten und an Dritte weitergeben zu lassen, gelten dagegen seit dem 12. September 2025, ohne Stichtag für das Inverkehrbringen. Sie erfassen damit auch den Bestand.170
11. Juni 2026, notifizierte Stellen unter dem CRA. Seit dem 11. Juni 2026 können die Mitgliedstaaten Konformitätsbewertungsstellen unter dem CRA notifizieren.171 Bisher ist unter dem CRA keine Stelle notifiziert.161 Deutschland hat das BSI als notifizierende Behörde gemeldet, Österreich noch keine.161
20. Januar 2027, Maschinenverordnung. An diesem Tag ersetzt die Maschinenverordnung die Maschinenrichtlinie 2006/42/EG.167, 168 Maschinen, die zuvor richtlinienkonform in Verkehr gebracht wurden, dürfen danach weiter bereitgestellt werden.168 Die grundlegenden Anforderungen an den Schutz gegen Korrumpierung und an die Sicherheit und Zuverlässigkeit von Steuerungen sind für vernetzte Maschinen neu.168
18. Februar 2027, Batterien. Batterien für leichte Verkehrsmittel (LV-Batterien), Industriebatterien über 2 kWh und Traktionsbatterien für Elektrofahrzeuge, die ab diesem Tag in Verkehr gebracht werden, brauchen einen Batteriepass mit Daten zur einzelnen Batterie, einschließlich Daten aus ihrer Nutzung.169 Alle Batterien brauchen einen QR-Code, und Produkte mit Gerätebatterien müssen so gebaut sein, dass Endnutzer die Batterie entnehmen und ersetzen können.169
1.3 Geltungsbereich und Ausnahmen
Keine der Ausnahmen nimmt ein typisches Werkzeug, eine Maschine, ein Gebäudegerät oder einen Tracker aus dem Anwendungsbereich. Der CRA klammert Medizinprodukte, Fahrzeuge, Luftfahrt, Schiffsausrüstung und Verteidigung aus.171 Die Unterschiede zwischen den Produkten stecken im Detail der einzelnen Rechtsakte.
CRA. Der CRA erfasst Produkte mit digitalen Elementen, deren bestimmungsgemäße oder vernünftigerweise vorhersehbare Verwendung eine direkte oder indirekte Datenverbindung zu einem Gerät oder Netz einschließt.171 Abgesehen von der Meldepflicht fallen Bestandsprodukte nur dann unter den CRA, wenn sie nach Beginn seiner vollen Geltung wesentlich verändert werden.171 EU-Baumusterprüfbescheinigungen, die nach anderen Harmonisierungsrechtsvorschriften der Union für Cybersicherheitsanforderungen ausgestellt wurden, bleiben bis zum 11. Juni 2028 gültig.171
Delegierte RED-Verordnung. Jede internetfähige Funkanlage muss seit dem 1. August 2025 das Netz schützen.141 Sie muss auch personenbezogene Daten, Verkehrs- und Standortdaten schützen, wenn sie solche verarbeitet.141 Der Rechtsakt schließt die Kommunikation „über andere Geräte“ ein. Deshalb fällt auch ein Bluetooth-Werkzeug darunter, das die Cloud über eine Smartphone-App erreicht.141 Medizin- und IVD-Produkte sind von allen Anforderungen ausgenommen, Produkte unter dem Luftfahrt-, dem Fahrzeug-Typgenehmigungs- und dem Mautrecht nur vom Datenschutz und vom Betrugsschutz, nicht vom Netzschutz.141 Die delegierte Verordnung 2026/339 hebt den Rechtsakt mit Wirkung zum Beginn der vollen Geltung des CRA auf.154 Von da an unterliegen Funkprodukte nur noch einem Cybersicherheitsregime, dem CRA, statt zweien.154 Die Marktüberwachung prüft Funkanlagen, die bis zum 10. Dezember 2027 in Verkehr gebracht werden, weiterhin anhand der Anforderungen der delegierten Verordnung.154
Data Act. Ein vernetztes Produkt ist ein Gegenstand, der „Daten über seine Nutzung oder Umgebung erlangt, generiert oder erhebt“, diese übermitteln kann und „dessen Hauptfunktion nicht die Speicherung, Verarbeitung oder Übertragung von Daten im Namen einer anderen Partei als des Nutzers ist“.170 Die Zugangspflichten des Kapitels II gelten nicht für Kleinst- und Kleinunternehmen ohne große Partner- oder verbundene Unternehmen. Für mittlere Unternehmen greifen sie erst ein Jahr, nachdem diese zum mittleren Unternehmen geworden sind, oder ein Jahr nach dem Inverkehrbringen eines Produkts.170 Ein kleines Unternehmen beschäftigt weniger als 50 Personen, ein mittleres weniger als 250.138 Hersteller ab 100 Beschäftigten gewinnen damit höchstens ein Jahr Aufschub je Produkt.170 Der Digital-Omnibus-Vorschlag der Kommission vom 19. November 2025 würde den Data Act ändern. Zum Zeitpunkt der Veröffentlichung befindet er sich in erster Lesung und ist noch nicht angenommen.153, 174 Maßgeblich bleibt damit der geltende Text.
Maschinenverordnung. Akkuwerkzeuge und stationäre Maschinen fallen unter die Definition der Maschine: eine Gesamtheit mit einem anderen Antriebssystem als menschlicher oder tierischer Kraft und mindestens einem beweglichen Teil.168 Eine Prüfung durch Dritte ist für sechs Kategorien Pflicht, darunter Sicherheitsbauteile und eingebettete Systeme mit selbstentwickelndem Verhalten, die maschinelles Lernen für Sicherheitsfunktionen nutzen.168 Haushaltsgeräte für den häuslichen Gebrauch, Audio-, Video- und IT-Geräte, Büromaschinen und Niederspannungsschaltgeräte sind ausgenommen, soweit sie unter die Niederspannungsrichtlinie oder die RED fallen.168
Batterieverordnung. Eine Gerätebatterie ist gekapselt, wiegt höchstens 5 kg und ist „nicht speziell für industrielle Zwecke ausgelegt“.169 Jede Batterie über 5 kg, die keine Traktions-, LV- oder Starterbatterie ist, ist eine Industriebatterie.169 Typische Werkzeugakkus und Trackerzellen sind daher Gerätebatterien und brauchen keinen Pass. Ein stationärer Heimspeicher ist dagegen eine Industriebatterie und braucht bei mehr als 2 kWh einen Pass.
1.4 Stand der harmonisierten Normen
Von den fünf Rechtsakten hat nur die RED harmonisierte Normen im Amtsblatt, für den CRA und die Maschinenverordnung ist noch keine veröffentlicht (Tabelle 2).136, 148, 151, 159 Der Normungsauftrag zum CRA verlangt 41 Normen, die ersten zum 30. August 2026.147 Seit August 2026 sind 17 vertikale CRA-Normentwürfe des ETSI in der öffentlichen Umfrage.136 Die Umfrage endet je nach Produktkategorie zwischen Mitte September und Mitte November 2026.136
| Rechtsakt | Stand | Rechtsstatus |
|---|---|---|
| RED 2022/30 | EN 18031-1, -2 und -3:2024 am 30. Jan. 2025 im Amtsblatt veröffentlicht, mit Einschränkungen (keine Konformitätsvermutung, wenn Nutzer Passwörter überspringen können; bei -2 Kindersicherung; bei -3 Abschnitt 6.3.2.4) | Amtlich |
| CRA | Normungsauftrag M/606 (C(2025) 618 vom 3. Feb. 2025): 41 Normen. Ursprüngliche Fristen: 2 horizontale Kernnormen 30. Aug. 2026, 26 vertikale Normen 30. Okt. 2026, 13 weitere horizontale Normen 30. Okt. 2027 | Amtlicher Auftrag |
| CRA | ETSI: 17 vertikale Entwürfe seit 13. Aug. 2026 in öffentlicher Umfrage; horizontale Normen von CEN/CENELEC bis Ende 2026 geplant | Entwurf |
| Maschinenverordnung | Keine Normenliste unter der Verordnung 2023/1230 veröffentlicht; die Kommission erwartet die erste Liste vor Ende 2026 | Entwurf |
| Maschinenrichtlinie | Liste aktualisiert durch Durchführungsbeschluss 2026/2015 vom 4. Sept. 2026; aufgehoben mit Wirkung zum 20. Jan. 2027 | Amtlich, auslaufend |
| Leitfaden | BSI TR-03183 Teile 1, 2, 3 und H: unverbindlich, keine Konformitätsvermutung | Leitfaden |
Mit der Maschinenrichtlinie entfällt am 20. Januar 2027 auch ihre Normenliste, und eine Nachfolgeliste unter der Maschinenverordnung oder dem CRA gibt es noch nicht. Neue Maschinen kommen dann ohne Konformitätsvermutung aus harmonisierten Normen auf den Markt, bis die erste Liste erscheint.
Produkte der Klasse I des CRA dürfen sich nur selbst bewerten, wenn sie harmonisierte Normen, gemeinsame Spezifikationen oder ein europäisches Zertifizierungsschema vollständig anwenden.171 Ohne sie brauchen sie eine notifizierte Stelle, die es unter dem CRA noch nicht gibt. Diese Produkte trifft die Lücke am härtesten.
1.5 Betroffene Hersteller und Umsetzungsstand
Von den 4.410 Herstellern mit 100 bis 4.999 Beschäftigten in DACH stellen nach unserer Schätzung 1.750 bis 3.440 vernetzte Produkte her, mehr als vier Fünftel davon in Deutschland (Abbildung 2).37, 56, 175, 190, 367 Die Vorbereitung auf den CRA hinkt hinterher. Lediglich 3 % der befragten deutschen Industrieunternehmen halten sich für vollständig konform.330
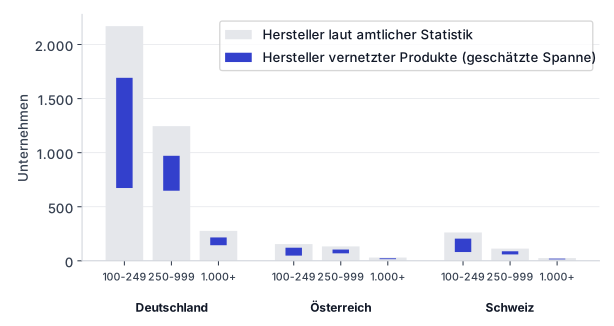
Die Grundgesamtheit ist klein und konzentriert. In Deutschland stellen die 3.692 Unternehmen mit 100 und mehr Beschäftigten in Elektronik, Elektrotechnik, Maschinenbau und Medizintechnik (WZ 26, 27, 28 und 32.5) rund ein Drittel der 11.359 rechtlichen Einheiten dieser Zweige mit 20 und mehr Beschäftigten. Sie beschäftigen aber 1,77 Mio. der 2,11 Mio. tätigen Personen, also 84 %.367 Die Größenklasse 100-249 stellt die meisten Unternehmen, hat aber den kleinsten Anteil an Herstellern vernetzter Produkte. Dort ist unsere Schätzung am unsichersten, mit einer Spanne von 673 bis 1.692 deutschen Herstellern vernetzter Produkte (Kapitel A.3).37, 190, 367
- Vernetzte Funktionen sind bei größeren Unternehmen Standard. Die große Mehrheit der 100 befragten deutschen Industrieunternehmen, die Produkte mit digitalen Elementen herstellen (94 %), bietet bereits updatefähige Produkte an.331 Von 555 befragten Industrieunternehmen ab 100 Beschäftigten setzen 45 % IoT-Plattformen ein, weitere 33 % planen dies.37
- Die Umsetzung hängt von der Unternehmensgröße ab. Die Hälfte der befragten Unternehmen setzt den CRA bereits aktiv um, unter denen mit 500 und mehr Beschäftigten 59 %, unter den kleineren 37 %. Ebenso viele haben keine eigene externe Meldestelle für Schwachstellen, obwohl die Meldepflicht bereits gilt.330, 331
- Software-Stücklisten fehlen meist. Von 200 befragten deutschen Industrieunternehmen haben 18 % eine Software-Stückliste (SBOM) für alle betroffenen Produkte, 39 % haben ihre Software zumindest teilweise erfasst, und 24 % haben nichts unternommen.307 Nur 46 % kennen den CRA.307
- In der Breite der Wirtschaft ist der CRA kaum bekannt. Von 1.003 befragten deutschen Unternehmen mit 10 und mehr Beschäftigten wissen 29 %, was der CRA für sie bedeutet.36 Mehr als ein Viertel (28 %) hat noch nie von ihm gehört.36
Die Regulierung vernetzter Produkte ist kein Projekt für Dezember 2027, sondern verlangt schon heute einen Meldeprozess für verkaufte Geräte. Die Designentscheidungen für Produkte, die jetzt in die Entwicklung gehen, fallen ohne Normen als Leitplanke. Das nächste Kapitel zeigt, was die fünf Rechtsakte vom Gerät selbst verlangen.
Quellen in diesem Kapitel36
Nummeriert wie im vollständigen Quellenverzeichnis und im PDF.
- [36] Bitkom e.V. (2026). Cyber Resilience Act: Nur 3 von 10 Unternehmen sind vorbereitet. https://www.bitkom.org/Presse/Presseinformation/Cyber-Resilience-Act-3-von-10-Unternehmen-vorbereitet
- [37] Bitkom e.V. (2026). Industrie 4.0 - Wie digital ist Deutschlands Industrie? (Präsentation 2026). https://www.bitkom.org/sites/main/files/2026-04/bitkom-praesentation-industrie-4-0-wie-digital-ist-deutschlands-industrie-2026.pdf
- [48] Bundesamt für Kommunikation BAKOM. (2025). Statistical observatory: the telecommunications sector in figures. https://www.bakom.admin.ch/en/statistical-observatory
- [54] Bundesamt für Sicherheit in der Informationstechnik. (2026). Technische Richtlinie BSI TR-03183: Cyber-Resilienz-Anforderungen an Hersteller und Produkte (Teil 1 v1.0.0, Teil 2 SBOM v2.1.0, Teil 3 v1.0.0, Teil H v1.1.0). https://www.bsi.bund.de/dok/TR-03183
- [56] Bundesamt für Statistik (BFS). (2026). Marktwirtschaftliche Unternehmen nach Wirtschaftsabteilungen und Grössenklasse (T 6.2.1.1), STATENT 2011-2024. https://dam-api.bfs.admin.ch/hub/api/dam/assets/36734571/master
- [78] Bundesnetzagentur. (2026). Jahresbericht Telekommunikation 2025. https://data.bundesnetzagentur.de/Bundesnetzagentur/SharedDocs/Mediathek/Jahresberichte/JB2025TK.pdf
- [82] CEN and CENELEC. (2026). CEN and CENELEC Work Programme 2026: Digital society. https://wp2026.cencenelec.eu/sectors-list/digital-society/
- [133] ENISA. (2026). The CRA Single Reporting Platform is launched. https://www.enisa.europa.eu/news/the-cra-single-reporting-platform-is-launched
- [134] Ericsson. (2026). Ericsson Mobility Report, June 2026: IoT connections outlook. https://www.ericsson.com/en/mobility-report/dataforecasts/iot-connections-outlook
- [136] ETSI. (2026). ETSI launches approval process for 17 European Standards supporting the Cyber Resilience Act. https://www.etsi.org/newsroom/press-releases/etsi-launches-approval-process-for-17-european-standards-supporting-the-cyber-resilience-act/
- [138] European Commission. (2003). Commission Recommendation 2003/361/EC concerning the definition of micro, small and medium-sized enterprises. https://eur-lex.europa.eu/eli/reco/2003/361/oj
- [141] European Commission. (2022). Commission Delegated Regulation (EU) 2022/30 supplementing Directive 2014/53/EU (RED) with regard to cybersecurity. https://eur-lex.europa.eu/eli/reg_del/2022/30/oj
- [145] European Commission. (2023). Commission Delegated Regulation (EU) 2023/2444 amending Delegated Regulation (EU) 2022/30 as regards the date of application. https://eur-lex.europa.eu/eli/reg_del/2023/2444/oj
- [147] European Commission. (2025). Annexes to the Commission Implementing Decision on a standardisation request to CEN, Cenelec and ETSI as regards products with digital elements in support of Regulation (EU) 2024/2847, C(2025) 618 final, 3 February 2025 (M/606). https://ec.europa.eu/transparency/documents-register/api/files/C(2025)618_1/de00000001069729
- [148] European Commission. (2025). Commission Implementing Decision (EU) 2025/138 amending Implementing Decision (EU) 2022/2191 as regards harmonised standards for cybersecurity of radio equipment. http://data.europa.eu/eli/dec_impl/2025/138/oj
- [151] European Commission. (2025). Cyber Resilience Act: standardisation. https://digital-strategy.ec.europa.eu/en/policies/cra-standardisation
- [153] European Commission. (2025). Proposal for a Regulation of the European Parliament and of the Council amending Regulations (EU) 2016/679, (EU) 2018/1724, (EU) 2018/1725, (EU) 2023/2854 and Directives 2002/58/EC, (EU) 2022/2555 and (EU) 2022/2557 as regards the simplification of the digital legislative framework, and repealing Regulations (EU) 2018/1807, (EU) 2019/1150, (EU) 2022/868, and Directive (EU) 2019/1024 (Digital Omnibus), COM(2025) 837 final. http://publications.europa.eu/resource/cellar/ebf17714-c56e-11f0-8da2-01aa75ed71a1.0001.02/DOC_1
- [154] European Commission. (2026). Commission Delegated Regulation (EU) 2026/339 of 16 February 2026 repealing Delegated Regulation (EU) 2022/30 (OJ L, 2026/339, 29.4.2026). https://eur-lex.europa.eu/eli/reg_del/2026/339/oj
- [155] European Commission. (2026). Commission Implementing Decision (EU) 2026/2015 of 4 September 2026 amending and repealing Implementing Decision (EU) 2023/1586 as regards harmonised standards for machinery drafted in support of Directive 2006/42/EC. https://eur-lex.europa.eu/eli/dec_impl/2026/2015/oj
- [156] European Commission. (2026). Cyber Resilience Act - Reporting obligations (last update 11 September 2026). https://digital-strategy.ec.europa.eu/en/policies/cra-reporting
- [159] European Commission. (2026). Harmonised standards: Machinery (MD). https://single-market-economy.ec.europa.eu/single-market/goods/european-standards/harmonised-standards/machinery-md_en
- [161] European Commission. (2026). NANDO: Regulation (EU) 2024/2847 (Cyber Resilience Act), notifications and notifying authorities. https://webgate.ec.europa.eu/single-market-compliance-space/notified-bodies/notifying-authorities?filter=legislationId:167953
- [167] European Parliament and Council. (2023). Corrigendum to Regulation (EU) 2023/1230 on machinery (OJ L 169, 4.7.2023, p. 35): application dates corrected to 20 January 2027 and 20 January 2024. https://eur-lex.europa.eu/eli/reg/2023/1230/corrigendum/2023-07-04/oj
- [168] European Parliament and Council. (2023). Regulation (EU) 2023/1230 on machinery (Machinery Regulation). https://eur-lex.europa.eu/eli/reg/2023/1230/oj
- [169] European Parliament and Council. (2023). Regulation (EU) 2023/1542 concerning batteries and waste batteries (battery passport). https://eur-lex.europa.eu/eli/reg/2023/1542/oj
- [170] European Parliament and Council. (2023). Regulation (EU) 2023/2854 on harmonised rules on fair access to and use of data (Data Act). https://eur-lex.europa.eu/eli/reg/2023/2854/oj
- [171] European Parliament and Council. (2024). Regulation (EU) 2024/2847 on horizontal cybersecurity requirements for products with digital elements (Cyber Resilience Act). https://eur-lex.europa.eu/eli/reg/2024/2847/oj
- [174] European Parliament, Legislative Observatory. (2026). Procedure file 2025/0360(COD): Simplification of the digital legislative framework, Digital Omnibus (Omnibus VII). https://oeil.europarl.europa.eu/oeil/en/procedure-file?reference=2025/0360(COD)
- [175] Eurostat. (2026). Enterprise statistics by size class and NACE Rev. 2 activity (from 2021 onwards), dataset sbs_sc_ovw. https://ec.europa.eu/eurostat/databrowser/view/sbs_sc_ovw/default/table
- [190] Fraunhofer-Institut für System- und Innovationsforschung ISI. (2020). Digitale Plattformen im Verarbeitenden Gewerbe (Mitteilungen aus der ISI-Erhebung Modernisierung der Produktion, Nr. 77). https://www.isi.fraunhofer.de/content/dam/isi/dokumente/modernisierung-produktion/erhebung2018/PI_77_B2B_Plattformoekonomie.pdf
- [307] ONEKEY GmbH. (2026). IoT & OT Cybersecurity Report 2026. https://www.onekey.com/resource/onekey-iot-ot-cybersecurity-report-2026
- [330] PwC Deutschland. (2026). Product Security Survey 2026: Digital vernetzt, aber auch sicher? https://www.pwc.de/de/cyber-security/product-cyber-security/pwc-product-security-survey-2026.html
- [331] PwC Deutschland. (2026). Trotz Meldepflichten: Nur 3 % der deutschen Industrieunternehmen sind vollständig auf EU Cyber Resilience Act vorbereitet. https://www.pwc.de/de/pressemitteilungen/2026/nur-3-prozent-der-deutschen-industrieunternehmen-sind-vollstaendig-auf-eu-cyber-resilience-act-vorbereitet.html
- [337] Rundfunk und Telekom Regulierungs-GmbH (RTR). (2024). RTR Telekom Monitor Jahresbericht 2023. https://www.rtr.at/TKP/aktuelles/publikationen/publikationen/m/tm/RTR_Telekom_Monitor_Jahresbericht-2023.pdf
- [338] Rundfunk und Telekom Regulierungs-GmbH (RTR). (2026). RTR Telekom Monitor Jahresbericht 2025. https://www.rtr.at/TKP/aktuelles/publikationen/publikationen/m/tm/RTR_Telekom_Monitor_Jahresbericht-2025_ua.pdf
- [367] Statistisches Bundesamt (Destatis). (2025). Statistischer Bericht - Kostenstrukturerhebung im Verarbeitenden Gewerbe sowie im Bergbau und der Gewinnung von Steinen und Erden - 2023 (Tabelle 42251-01: Rechtliche Einheiten nach Wirtschaftszweigen und Beschäftigtengrößenklassen). https://www.destatis.de/DE/Themen/Branchen-Unternehmen/Industrie-Verarbeitendes-Gewerbe/Publikationen/Downloads-Struktur/statistischer-bericht-kostenstruktur-2040430237005.html