Kapitel 2 von 8
2Geräteanforderungen
Vertrauensanker und Geräteidentität lassen sich nach der Auslieferung nicht nachrüsten. Deshalb müssen die Sicherheitsfunktionen eines vernetzten Geräts bereits vor dem Design-Freeze feststehen. Aus den fünf Rechtsakten ergeben sich acht solcher Gerätefunktionen, und der Cyber Resilience Act (CRA) verlangt alle acht. Alle vier Beispielgeräte, vom Akkuwerkzeug bis zum Logistik-Tracker, fallen in die Standardklasse des CRA und dürfen ihre Konformität selbst bewerten. Nur ein eigenständig verkauftes Gateway kann als Router oder Firewall zu den wichtigen Produkten zählen und braucht dann eine notifizierte Stelle, die es unter dem CRA noch nicht gibt. Das Kapitel stellt diese vier Archetypen vor, leitet die Funktionen aus den Rechtstexten ab und zeigt, wo die Einstufung von einer Designentscheidung abhängt.
2.1 Vier Gerätearchetypen
Wir untersuchen Pflichten, Kosten und Architektur an vier Gerätearchetypen. Ein Archetyp ist ein typisches Gerät, das für eine ganze Produktgruppe steht und deren übliche Kombination aus Funktechnik, Weg in die Cloud und geltenden Rechtsakten mitbringt. Die vier Archetypen sind ein Akkuwerkzeug mit BLE-Tracker, eine Maschine mit Gateway, ein Gebäudegerät nach § 14a EnWG und ein Logistik-Tracker für Assets, Container und Anhänger.
1. Akkuwerkzeug mit BLE-Tracker. Ein Akkubohrschrauber, Schlagschrauber, Winkelschleifer oder eine Akkusäge mit wechselbarem Akkupack und Bluetooth-Low-Energy-Funk (BLE). Der Funk dient der Konfiguration und Diagnose per Smartphone-App, und der Besitzer kann das Werkzeug darüber orten. Die App leitet Daten an die Cloud des Herstellers weiter. Das Werkzeug ist eine Maschine im Sinne der Maschinenverordnung, eine angetriebene Gesamtheit mit beweglichen Teilen.168 Der Akkupack ist eine Gerätebatterie, wenn er gekapselt ist, höchstens 5 kg wiegt und nicht speziell für industrielle Zwecke ausgelegt ist.169
2. Maschine mit Gateway. Eine stationäre Maschine (Werkzeug-, Verpackungs-, Prozess- oder Handhabungsmaschine), deren Steuerung über ein Edge-Gateway mit dem Netz des Betreibers oder einem Cloud-Dienst verbunden ist, per Ethernet, WLAN oder Mobilfunkmodem. Das Gateway kann in die Maschine eingebaut und mit ihr in Verkehr gebracht oder als Nachrüstprodukt separat verkauft werden. Davon hängt seine CRA-Klasse ab.
3. Gebäudegerät nach § 14a EnWG. Eine Wärmepumpe, Wallbox, Klimaanlage oder ein stationärer Batteriespeicher, den der Verteilnetzbetreiber nach § 14a Energiewirtschaftsgesetz drosseln darf.61 Die Festlegung BK6-22-300 der Bundesnetzagentur vom 27. November 2023 regelt diese netzorientierte Steuerung seit dem 1. Januar 2024.74 Ein gedrosseltes Gerät muss bei Direktansteuerung weiterhin mindestens 4,2 kW beziehen können.74 Das Gerät empfängt ein Steuersignal und kann Energiedaten melden. Manche Modelle verbinden sich zusätzlich per WLAN oder Ethernet mit einer App.
4. Logistik-Tracker für Assets, Container und Anhänger. Ein batteriebetriebenes, gekapseltes Gerät mit Satellitenortung (GNSS), Mobilfunk (LTE-M, NB-IoT oder 2G/4G) und oft Bluetooth, montiert an Geräten, Containern oder Anhängern. Es meldet Position und Sensordaten wie Temperatur, Erschütterung oder Türstatus an eine Plattform des Flotten- oder Asset-Eigentümers. Es ist keine Maschine und wird von einer kleinen Gerätebatterie versorgt.
2.2 Acht Gerätefunktionen
Keiner der fünf Rechtsakte schreibt ein Bauteil vor oder verwendet das Wort „Secure Boot“. Sie beschreiben Ziele, die ein Entwicklungsteam in acht Funktionen umsetzen muss. Der CRA verlangt alle acht, die Maschinenverordnung sechs (Abbildung 3).168, 171 Firmware-Integrität, Authentifizierung und Update-Mechanismus bestimmen die Hardware. SBOM, Schwachstellenmanagement und Protokollierung sind ebenso Prozess wie Technik. Datenexport und Produktidentifikation betreffen Daten, die das Gerät verlassen.
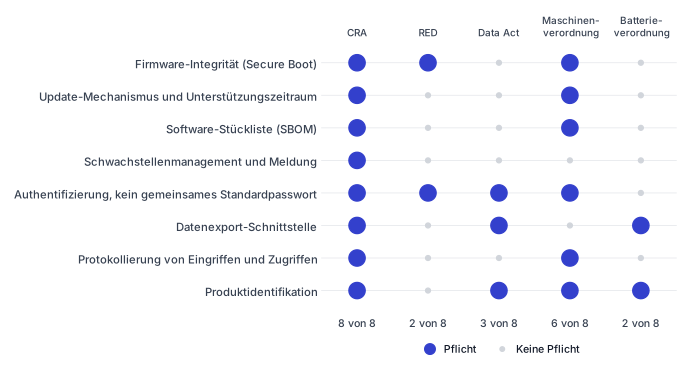
Anmerkung: Artikel und Anhangsnummern je Rechtsakt in Tabelle 22. Quellen: [141, 148, 168, 169, 170, 171].
Firmware-Integrität. Der CRA verlangt, gespeicherte, übermittelte und verarbeitete Daten, Befehle, Programme und die Konfiguration gegen nicht autorisierte Manipulation zu schützen, Korrumpierungen zu melden und die Folgen von Angriffen einzudämmen.171 Die Maschinenverordnung verlangt, dass Software und Daten, die für die Einhaltung der Sicherheitsanforderungen kritisch sind, „als solche identifiziert“ und „angemessen gegen unbeabsichtigte oder vorsätzliche Korrumpierung geschützt“ werden.168 Beide Texte lassen den Mechanismus offen. Der Begriff Secure Boot erscheint nur in der Durchführungsverordnung 2025/2392, und zwar bei Mikrocontrollern und Mikroprozessoren, deren Sicherheitsfunktionen „andere Produkte … wie eine sichere Bootkette“ schützen.149 Die übliche technische Lösung ist eine verifizierte Bootkette mit einem Vertrauensanker in der Hardware.
Update-Mechanismus und Unterstützungszeitraum. Schwachstellen müssen sich über Sicherheitsupdates beheben lassen, standardmäßig automatisch, mit Opt-out und Aufschubmöglichkeit.171 Der Hersteller verteilt Updates sicher, unverzüglich und kostenlos und, wo technisch machbar, getrennt von Funktionsupdates.171 Der Unterstützungszeitraum muss die erwartete Nutzungsdauer abbilden und mindestens fünf Jahre betragen, es sei denn, das Produkt wird voraussichtlich kürzer genutzt.171 Jedes Sicherheitsupdate bleibt nach seiner Veröffentlichung mindestens zehn Jahre oder für den Rest des Unterstützungszeitraums verfügbar, je nachdem, was länger ist.171 Das Ende des Unterstützungszeitraums ist dem Nutzer anzugeben.171 Der Hersteller einer Maschine, die fünfzehn Jahre im Einsatz ist, richtet den Support deshalb an der erwarteten Nutzungsdauer aus, nicht an der Mindestfrist von fünf Jahren.
Software-Stückliste (SBOM). Hersteller müssen eine SBOM „in einem gängigen und maschinenlesbaren Format“ erstellen, die „zumindest die obersten Abhängigkeiten“ abdeckt.171 Die Kommission kann Format und Elemente per Durchführungsrechtsakt festlegen.171 Bis dahin macht die Technische Richtlinie TR-03183 Teil 2 (Version 2.1.0) des Bundesamts für Sicherheit in der Informationstechnik (BSI) formale und technische Vorgaben für die SBOM, unverbindlich und ohne Konformitätsvermutung.54 Die Maschinenverordnung verlangt zusätzlich ein eigenes Software-Inventar. Die Maschine muss die für den sicheren Betrieb nötige Software identifizieren und diese Information „jederzeit in leicht zugänglicher Form“ bereitstellen können.168
Schwachstellenmanagement und Meldung. Nur der CRA verlangt diese Funktion. Er fordert unverzügliche Behebung, regelmäßige Sicherheitstests, die Veröffentlichung behobener Schwachstellen, eine Richtlinie zur koordinierten Offenlegung und eine Kontaktadresse für Meldungen.171 Die Nutzerinformationen müssen eine zentrale Anlaufstelle nennen.171 Seit dem 11. September 2026 gilt zudem die Meldekette nach Artikel 14.171 BSI TR-03183 Teil 3 behandelt den Umgang mit eingehenden Schwachstellenmeldungen, ebenfalls unverbindlich.54
Authentifizierung. Vier der fünf Rechtsakte verlangen eine Authentifizierung. Der CRA fordert eine sichere Standardkonfiguration und Schutz vor unbefugtem Zugriff.171 Unter der RED begründet keiner der drei Teile der EN 18031 eine Konformitätsvermutung, wenn „bei Anwendung der Abschnitte 6.2.5.1 und 6.2.5.2 der Nutzer kein Passwort festlegen und verwenden muss“.148 Ein Einrichtungsablauf, bei dem der Nutzer das Passwort überspringen kann, fällt also aus der Norm heraus. Data Act und Maschinenverordnung setzen ebenfalls einen geschützten Zugang voraus.168, 170
Datenexport-Schnittstelle. Der Data Act verlangt den Datenzugang ab Werk für alle Produkte, die nach dem 12. September 2026 in Verkehr gebracht werden.170 Produktdaten und Daten verbundener Dienste müssen samt der zur Auslegung nötigen Metadaten für den Nutzer „standardmäßig einfach, sicher, unentgeltlich, in einem umfassenden, strukturierten, gängigen und maschinenlesbaren Format und, soweit relevant und technisch durchführbar, direkt“ zugänglich sein.170 Vor dem Kauf nennt der Verkäufer Art, Format und geschätztes Volumen der Daten, ob das Produkt kontinuierlich und in Echtzeit Daten erzeugt, wo es Daten speichert und wie der Nutzer darauf zugreift.170 Der Dateninhaber stellt die ohne Weiteres verfügbaren Daten bereit, wenn der Nutzer nicht direkt am Gerät zugreifen kann, soweit relevant und technisch durchführbar „kontinuierlich und in Echtzeit“.170 Auf Verlangen des Nutzers gibt er sie an Dritte weiter.170 Übliche Umsetzungen sind ein Bluetooth-Dienst, ein OPC-UA- oder Modbus-Endpunkt oder eine authentifizierte Cloud-API, jeweils mit einem Datenkatalog, der zur vorvertraglichen Information passt. Das Gerät muss den Übertragungsweg nach dem CRA absichern.171 Die Batterieverordnung verlangt für Batterien in ihrem Anwendungsbereich einen Pass, der Modelldaten mit Daten zur einzelnen Batterie verbindet, einschließlich Daten, die sich „aus der Nutzung dieser Batterie ergeben“.169 Die Verbindung vom Gerät zum Backend des Batteriepasses fällt damit selbst unter die Pflicht, wenn allein das Batteriemanagementsystem die Nutzungsdaten liefert.
Protokollierung. Der CRA verlangt, relevante interne Aktivitäten einschließlich Zugriffen auf oder Änderungen an Daten, Diensten und Funktionen aufzuzeichnen und zu überwachen, mit Opt-out für den Nutzer, und mögliche unbefugte Zugriffe zu melden.171 Die Maschinenverordnung geht am weitesten. Die Maschine muss „Nachweise über einen rechtmäßigen oder unrechtmäßigen Eingriff“ in sicherheitsrelevante Hardware, in die Software und in ihre Konfiguration sammeln.168 Ihre Steuerung führt ein Protokoll der Eingriffsdaten und der nach dem Inverkehrbringen aufgespielten Versionen der Sicherheitssoftware, „für fünf Jahre nach dem Aufspielen“, zur Vorlage auf begründetes Verlangen einer nationalen Behörde.168 Steuerungen mit selbstentwickelndem Verhalten bewahren zudem Daten zu sicherheitsrelevanten Entscheidungen ein Jahr auf.168
Produktidentifikation. Produkt oder Software müssen sich nach vier der fünf Rechtsakte eindeutig identifizieren lassen: nach dem CRA in den Nutzerinformationen,171 nach dem Data Act in der vorvertraglichen Information,170 nach der Maschinenverordnung für die sicherheitsrelevante Software168 und nach der Batterieverordnung über den QR-Code, den ab dem 18. Februar 2027 jede Batterie trägt, und bei Industriebatterien über 2 kWh zusätzlich über den Batteriepass.169
2.3 Eine gemeinsame Sicherheitsbasis
Vier der fünf Rechtsakte verlangen im Kern dieselben wenigen Gerätefähigkeiten, und der CRA hält das selbst fest. Seine grundlegenden Anforderungen „umfassen alle Elemente“ der Cybersicherheitsanforderungen der RED.171 Der CRA kann nach eigener Aussage auch die Einhaltung der Cybersicherheitsanforderungen der Maschinenverordnung erleichtern, sofern der Hersteller die Überschneidung über harmonisierte Normen und eine Risikobeurteilung nachweist, die diese Risiken erfasst.171 Der Data Act, oft als Gegenspieler der Sicherheit verstanden, verlangt, dass der Zugang „sicher“ erfolgt, und erlaubt dem Dateninhaber, eine Weitergabe zu beschränken, die die Sicherheit des Produkts untergraben könnte.170 Sechs Fähigkeiten bilden diese gemeinsame Basis (Tabelle 3).
| Fähigkeit | Erfüllt Anforderungen von | Zweck |
|---|---|---|
| Hardware-Vertrauensanker und verifizierter Bootvorgang | CRA, RED, Maschinenverordnung | Schützt Firmware und Sicherheitssoftware gegen Manipulation |
| Eindeutige Geräteidentität, kein gemeinsames Standardpasswort | CRA, RED, Data Act | Voraussetzung für authentifizierten Datenexport und für die RED-Norm EN 18031 |
| Signierte Over-the-Air-Updates mit Rollback-Schutz | CRA, Maschinenverordnung | Sicherheitsupdates mindestens fünf Jahre lang, jedes zehn Jahre abrufbar |
| Manipulationssicheres Ereignisprotokoll mit Versionsverlauf der Software | CRA, Maschinenverordnung | Maschinen müssen Eingriffe nachweisen und Sicherheitssoftware fünf Jahre protokollieren |
| Authentifizierter, dokumentierter Datenexport, lokal oder über die Cloud | Data Act, CRA | Nutzt dasselbe Identitäts- und Zugriffsmodell wie der Servicekanal |
| SBOM je Firmware-Release, Eingang für Schwachstellenmeldungen, festgelegter Meldeablauf | CRA | Seit dem 11. Sept. 2026 Pflicht, auch für Produkte im Einsatz |
Ein Produkt mit gemeinsamem Standardpasswort und unsignierter Firmware fällt deshalb bei vier Rechtsakten zugleich durch. Auch ein einfacher Logistik-Tracker braucht diese Basis. Sein Nutzer, meist der Flottenbetreiber, hat nach dem Data Act ein Recht auf die Positions- und Sensordaten.170 Die Tracker im Einsatz sind zudem genau der Bestand, für den die Meldepflicht des CRA bereits gilt.171 Ein Gerät ohne eindeutige Zugangsdaten, signierte Updates und SBOM lässt sich weder patchen, noch kann der Hersteller eine Schwachstelle darin binnen 24 Stunden melden.
2.4 Pflichten je Archetyp
Jeder Archetyp fällt unter den CRA und den Data Act, und jeder hat eine Pflicht, die leicht übersehen wird (Tabelle 4).170, 171 Mehrere Einstufungen hängen vom Design ab oder von einer Auslegungsfrage, die die Rechtstexte offenlassen. Der Hersteller muss seine Einstufung in diesen Fällen ausdrücklich dokumentieren.
| Rechtsakt und Anforderung | Akkuwerkzeug | Maschine | Gebäudegerät | Logistik-Tracker |
|---|---|---|---|---|
| CRA: Anwendungsbereich, Meldung ab 11. Sept. 2026, vollständig ab 11. Dez. 2027 | Ja | Ja, Maschine und Gateway | Ja | Ja |
| CRA: Klasse | Standard, das Bluetooth-Modul hebt die Klasse nicht an | Maschine: Standard. Gateway, eigenständig verkauft: bedingt Klasse I (Router) oder Klasse II (Firewall) | Standard, kein Smart-Home-Sicherheitsprodukt | Standard, kein Wearable |
| CRA: Konformitätsbewertung | Modul A | Maschine: Modul A. Gateway Klasse I: Modul A nur bei vollständig angewandten harmonisierten Normen, sonst B+C oder H. Klasse II: B+C, H oder EUCC | Modul A | Modul A |
| CRA: Unterstützungszeitraum | ≥ 5 Jahre oder erwartete Nutzungsdauer | Erwartete Nutzungsdauer der Maschine, wenn länger als 5 Jahre | ≥ 5 Jahre oder erwartete Nutzungsdauer | ≥ 5 Jahre oder erwartete Nutzungsdauer |
| RED (VO 2022/30), Art. 3 Abs. 3 lit. d | Ja, auch bei Verbindung über die App | Bedingt: Gateway oder Steuerung mit Funk | Bedingt: Modelle mit WLAN oder Mobilfunk | Ja |
| RED (VO 2022/30), Art. 3 Abs. 3 lit. e | Ja, wenn Standort- oder Nutzerdaten verarbeitet werden | Bedingt: personenbezogene Daten auf HMI oder Gateway | Bedingt: personenbezogene Daten, z. B. Verbrauchsprofile | Ja: Standortdaten |
| Data Act, Art. 3 Abs. 1: Datenzugang ab Werk | Ja: Nutzungs-, Akku- und Standortdaten | Ja: Betriebsdaten der Maschine | Ja: Betriebs- und Energiedaten | Ja: Positions- und Sensordaten |
| Maschinenverordnung, Anhang III 1.1.9 / 1.2.1 | Ja | Ja, Anhang I Teil A nur bei ML-basierten Sicherheitsfunktionen | Bedingt: Ausnahme für Haushaltsgeräte prüfen | Nein |
| Batterieverordnung: Batteriepass (Art. 77) | Nein, solange der Pack eine Gerätebatterie ist | Nur bei eingebauter Industriebatterie > 2 kWh | Speicher > 2 kWh: ja | Nein: Gerätebatterie |
| Batterieverordnung: QR-Code (Art. 13 Abs. 6) | Ja | Wenn Batterien eingebaut sind | Ja, für den Speicher | Ja |
| Batterieverordnung: Entnehmbarkeit durch Endnutzer (Art. 11) | Ja, Akkupacks sind bauartbedingt wechselbar | - | - | Ja, Ausnahme nur, wenn für die Sicherheit nötig |
Anmerkung: Unsere Einstufung für das typische Design, „Bedingt“ dort, wo das Design oder eine offene Auslegung entscheidet. Quellen: [141, 149, 168, 169, 170, 171].
Akkuwerkzeug. Drei Regelwerke treffen in einem Gehäuse aufeinander. Als Maschine fällt das Werkzeug ab dem 20. Januar 2027 unter die Cybersicherheitsanforderungen der Maschinenverordnung. Der App-Kanal darf keine Gefährdung verursachen, wenn er sicherheitsrelevante Parameter wie Drehzahl, Drehmoment oder Rückschlagerkennung ändern kann, und die Sicherheitsfirmware muss geschützt und identifizierbar sein.168 Der BLE-Funk bringt die RED ins Spiel. Ein Werkzeug, das das Internet nur über das Smartphone des Nutzers erreicht, ist eine internetfähige Funkanlage, weil der Text die Kommunikation über andere Geräte einschließt.141 Mit Standort- oder Nutzerdaten kommt die Datenschutzanforderung hinzu.141 Das eingebaute Bluetooth-Modul ist selbst eine Netzschnittstelle der Klasse I, hebt die CRA-Klasse des Werkzeugs aber nicht an.149, 171 Der Datenzugang ab Werk nach dem Data Act umfasst Nutzungs-, Akku- und Standortdaten.170 Der Akkupack bekommt einen QR-Code, aber keinen Pass, solange er eine Gerätebatterie ist.169 Ein Akkupack, der nur für den gewerblichen oder industriellen Einsatz vermarktet wird, kann dagegen als Industriebatterie gelten. Seine Einstufung ist deshalb ausdrücklich zu dokumentieren.
Maschine mit Gateway. Die Maschine selbst ist ein CRA-Produkt der Standardklasse, weil die Kernfunktion einer Werkzeugmaschine keiner Kategorie wichtiger oder kritischer Produkte entspricht.171 Beim Gateway wird die Einstufung heikel. Ein eigenständig in Verkehr gebrachtes Gateway, dessen Kernfunktion die Weiterleitung von Datenverkehr zwischen Anlagennetz und Internet ist, entspricht der Beschreibung eines Routers und ist dann ein Produkt der Klasse I.149 Ein Gateway, das nur als fester Bestandteil der Maschine verkauft wird, wird mit der Maschine bewertet, die in der Standardklasse bleibt. Dieselbe Hardware braucht zwei Einstufungen, wenn sie auf beiden Wegen verkauft wird. Ein Gateway, dessen beworbene Kernfunktion der Schutz des Anlagennetzes durch Überwachung und Beschränkung des Datenverkehrs ist, entspricht dagegen der Beschreibung einer Firewall. Es gehört zur Klasse II und braucht zwingend eine notifizierte Stelle oder eine Zertifizierung.149 Ein routendes Gateway, das lediglich Firewall-Regeln mitbringt, bleibt nach unserer Lesart ein Router. Für den Bestand langlebiger Maschinen zählt das Zugangsrecht nach Artikel 4 des Data Act mehr als der Datenzugang ab Werk, der nur neu in Verkehr gebrachte Maschinen erfasst.170 Die Maschine braucht eine notifizierte Stelle nach der Maschinenverordnung nur, wenn sie selbstentwickelnde, auf maschinellem Lernen beruhende Sicherheitsfunktionen enthält.168
Gebäudegerät. Eine Wärmepumpe oder Wallbox ist kein Smart-Home-Produkt mit Sicherheitsfunktionen, das die physische Sicherheit von Verbrauchern schützt, und bleibt daher im CRA in der Standardklasse.149, 171 Ein Heim-Energiemanager, der zwischen Heimnetz und Internet routet, kann dagegen selbst ein Router sein. Ein Smart-Meter-Gateway im Steuerpfad nach § 14a ist ein kritisches Produkt.171 Es gehört aber dem Messstellenbetreiber, nicht dem Gerätehersteller, und ändert die Klasse des Geräts nicht.171 Der Hersteller muss zudem einstufen und dokumentieren, ob eine Haushaltswärmepumpe unter die Maschinenverordnung fällt oder unter deren Ausnahme für Haushaltsgeräte.168 Ein stationärer Speicher über 5 kg gilt als Industriebatterie und braucht bei mehr als 2 kWh einen Pass.169 Deshalb trifft der Batteriepass diesen Archetyp am stärksten.
Logistik-Tracker. Der Tracker ist ein CRA-Produkt der Standardklasse und eine internetfähige Funkanlage, die Standortdaten verarbeitet. Es gelten also beide RED-Buchstaben und damit EN 18031-1 und -2.141, 148 Er ist kein Wearable der Klasse I, weil er an Waren montiert und nicht am Körper getragen wird.149 Nach Lesart der Kommission umfasst diese Klasse Produkte, die Gesundheitsdaten erfassen.149 Ein am Körper getragener Tracker, der nur die Position meldet, fällt nicht darunter. Ein Personen-Notsignalgerät mit Sturzerkennung ist im Einzelfall zu prüfen. Der Tracker bleibt ein vernetztes Produkt im Sinne des Data Act, weil er Daten im Namen seines Nutzers überträgt, nicht im Namen Dritter.170 Die am wenigsten beachtete Pflicht steht in der Batterieverordnung. Ab dem 18. Februar 2027 muss eine Gerätebatterie in einem Produkt mit handelsüblichem Werkzeug „vom Endnutzer leicht entnommen und ersetzt werden“ können, und eine Anleitung dazu muss online verfügbar sein.169 Ein vergossener, verklebter oder verschweißter Tracker erfüllt das nicht. Die Ausnahme für Geräte, die überwiegend in nasser Umgebung eingesetzt werden, gilt nur, wenn sie für die Sicherheit nötig ist.169 Ein IP67-Tracker am Anhänger fällt deshalb nur mit dieser Begründung darunter. Ohne sie muss sich das Batteriefach mit handelsüblichem Werkzeug öffnen lassen.
2.5 Wege der Konformitätsbewertung
Der CRA stuft ein Produkt nach seiner Kernfunktion ein, nicht nach den Komponenten, die es enthält. Ein Produkt, dessen Kernfunktion einer Kategorie in Anhang III entspricht, ist wichtig (Klasse I oder II), eines nach Anhang IV kritisch, alles andere gehört zur Standardklasse.171 Die Durchführungsverordnung 2025/2392 beschreibt seit dem 21. Dezember 2025 jede Kategorie. Sie bestätigt, dass das Produkt „als Ganzes“ entscheidet. Eine Komponente mit der Kernfunktion eines wichtigen Produkts macht das Produkt, in das sie eingebaut ist, nicht schon dadurch wichtig.149 Ein Produkt, das die Funktionen einer Kategorie ausführen kann, fällt nicht unter diese Kategorie, wenn seine Kernfunktion eine andere ist, so wie ein Smartphone kein Betriebssystem ist.149 Nur Produkte der Standardklasse dürfen sich stets selbst bewerten, Produkte der übrigen Klassen nur unter Bedingungen oder gar nicht (Tabelle 5).171
| Klasse | Relevante Anhangseinträge | Konformitätsbewertung |
|---|---|---|
| Standard | Alles, was nicht in Anhang III oder IV steht, darunter Werkzeuge, Maschinen, Wärmepumpen, Wallboxen und Tracker | Modul A (interne Kontrolle); B+C, H oder Zertifizierungsschema freiwillig |
| Wichtig, Klasse I | III-I.8 Bootmanager; III-I.10 physische und virtuelle Netzschnittstellen (inkl. Bluetooth-, WLAN-, Ethernet-, Feldbusadapter); III-I.11 Betriebssysteme (inkl. Echtzeit-Betriebssysteme); III-I.12 Router, Modems für die Internetverbindung (inkl. Mobilfunkmodems), Switches; III-I.14 Mikrocontroller mit Sicherheitsfunktionen; III-I.17 Smart-Home-Produkte mit Sicherheitsfunktionen | Modul A nur bei vollständiger Anwendung harmonisierter Normen, gemeinsamer Spezifikationen oder eines europäischen Zertifizierungsschemas der Stufe „substanziell“; sonst B+C oder H mit notifizierter Stelle |
| Wichtig, Klasse II | III-II.2 Firewalls, Angriffserkennungs- und -abwehrsysteme; III-II.4 manipulationssichere Mikrocontroller (AVA_VAN 2 oder 3) | B+C, H oder europäisches Zertifizierungsschema der Stufe „substanziell“ |
| Kritisch | IV.2 Smart-Meter-Gateways und andere Geräte für fortgeschrittene Sicherheitszwecke; IV.3 Chipkarten und ähnliche Geräte einschließlich Secure Elements | Europäisches Zertifikat, wo ein delegierter Rechtsakt nach Art. 8 Abs. 1 es verlangt; sonst die Verfahren der Klasse II |
In den Komponenten der vier Archetypen stecken viele wichtige und kritische Produkte: das Bluetooth- oder Mobilfunkmodul, das Echtzeit-Betriebssystem und der Mikrocontroller mit Secure Boot in Klasse I, das Secure Element als kritisches Produkt. Ihre Hersteller brauchen dafür eine eigene Konformitätsbewertung. Werkzeug, Maschine, Wärmepumpe und Tracker bleiben trotzdem in der Standardklasse.149, 171 Der Kauf CRA-konformer Komponenten spart also Arbeit, ersetzt aber nicht die eigene Bewertung des ganzen Produkts.
Die Einstufung eines Gateways fällt am teuersten aus. Ein Gateway der Klasse I kann sich nicht selbst bewerten und braucht eine notifizierte Stelle, solange keine harmonisierte CRA-Norm im Amtsblatt steht.171 Unter dem CRA ist noch keine Stelle notifiziert.161 Der Normungsauftrag M/606 der Kommission sieht die Normen für Router, Modems und Switches und für Firewalls, ausdrücklich auch für solche im industriellen Einsatz, bis zum 30. Oktober 2026 vor.147 Die Veröffentlichung im Amtsblatt folgt erst danach. BSI TR-03183 Teil H beschreibt, wie ein Hersteller ein ISO/IEC-27001-konformes Managementsystem für die Bewertung nach Modul H nutzen kann.54 Für ein Gateway mit Markteinführung 2028 ist die notifizierte Stelle damit der Planungsfall. Eine bis dahin im Amtsblatt veröffentlichte Norm wäre ein Gewinn, aber keine Planungsgrundlage.
Für die meisten Hersteller ist die Konformität damit eine Aufgabe der Entwicklung, nicht der Zulassung. Nur der eigenständige Verkauf eines Gateways macht sie von Normen und notifizierten Stellen abhängig, die noch fehlen. Das nächste Kapitel zeigt, was die acht Funktionen je Gerät und Monat kosten.
Quellen in diesem Kapitel12
Nummeriert wie im vollständigen Quellenverzeichnis und im PDF.
- [54] Bundesamt für Sicherheit in der Informationstechnik. (2026). Technische Richtlinie BSI TR-03183: Cyber-Resilienz-Anforderungen an Hersteller und Produkte (Teil 1 v1.0.0, Teil 2 SBOM v2.1.0, Teil 3 v1.0.0, Teil H v1.1.0). https://www.bsi.bund.de/dok/TR-03183
- [61] Bundesministerium der Justiz. (2026). § 14a Energiewirtschaftsgesetz: Netzorientierte Steuerung von steuerbaren Netzanschlüssen und steuerbaren Verbrauchseinrichtungen. https://www.gesetze-im-internet.de/enwg_2005/__14a.html
- [74] Bundesnetzagentur. (2023). Festlegung BK6-22-300, Anlage 1: Netzorientierte Steuerung steuerbarer Verbrauchseinrichtungen. https://www.bundesnetzagentur.de/DE/Beschlusskammern/1_GZ/BK6-GZ/2022/BK6-22-300/Beschluss/BK6-22-300_Beschluss_Anlage1.pdf
- [141] European Commission. (2022). Commission Delegated Regulation (EU) 2022/30 supplementing Directive 2014/53/EU (RED) with regard to cybersecurity. https://eur-lex.europa.eu/eli/reg_del/2022/30/oj
- [147] European Commission. (2025). Annexes to the Commission Implementing Decision on a standardisation request to CEN, Cenelec and ETSI as regards products with digital elements in support of Regulation (EU) 2024/2847, C(2025) 618 final, 3 February 2025 (M/606). https://ec.europa.eu/transparency/documents-register/api/files/C(2025)618_1/de00000001069729
- [148] European Commission. (2025). Commission Implementing Decision (EU) 2025/138 amending Implementing Decision (EU) 2022/2191 as regards harmonised standards for cybersecurity of radio equipment. http://data.europa.eu/eli/dec_impl/2025/138/oj
- [149] European Commission. (2025). Commission Implementing Regulation (EU) 2025/2392 of 28 November 2025 on the technical description of the categories of important and critical products with digital elements pursuant to Regulation (EU) 2024/2847. https://eur-lex.europa.eu/eli/reg_impl/2025/2392/oj
- [161] European Commission. (2026). NANDO: Regulation (EU) 2024/2847 (Cyber Resilience Act), notifications and notifying authorities. https://webgate.ec.europa.eu/single-market-compliance-space/notified-bodies/notifying-authorities?filter=legislationId:167953
- [168] European Parliament and Council. (2023). Regulation (EU) 2023/1230 on machinery (Machinery Regulation). https://eur-lex.europa.eu/eli/reg/2023/1230/oj
- [169] European Parliament and Council. (2023). Regulation (EU) 2023/1542 concerning batteries and waste batteries (battery passport). https://eur-lex.europa.eu/eli/reg/2023/1542/oj
- [170] European Parliament and Council. (2023). Regulation (EU) 2023/2854 on harmonised rules on fair access to and use of data (Data Act). https://eur-lex.europa.eu/eli/reg/2023/2854/oj
- [171] European Parliament and Council. (2024). Regulation (EU) 2024/2847 on horizontal cybersecurity requirements for products with digital elements (Cyber Resilience Act). https://eur-lex.europa.eu/eli/reg/2024/2847/oj